AgentAccord
面向多智能体委派的组织级运行时治理架构。
概览
大语言模型智能体正越来越多地作为具有动态成员、角色和委派关系的持久组织运行。现有的多智能体框架虽然能协调“由谁执行”以及“请求流向何处”,却无法保证委派请求到达接收端时权限依然有效,也无法确保智能体声称的“任务完成”有经过验证的真实产物支撑。
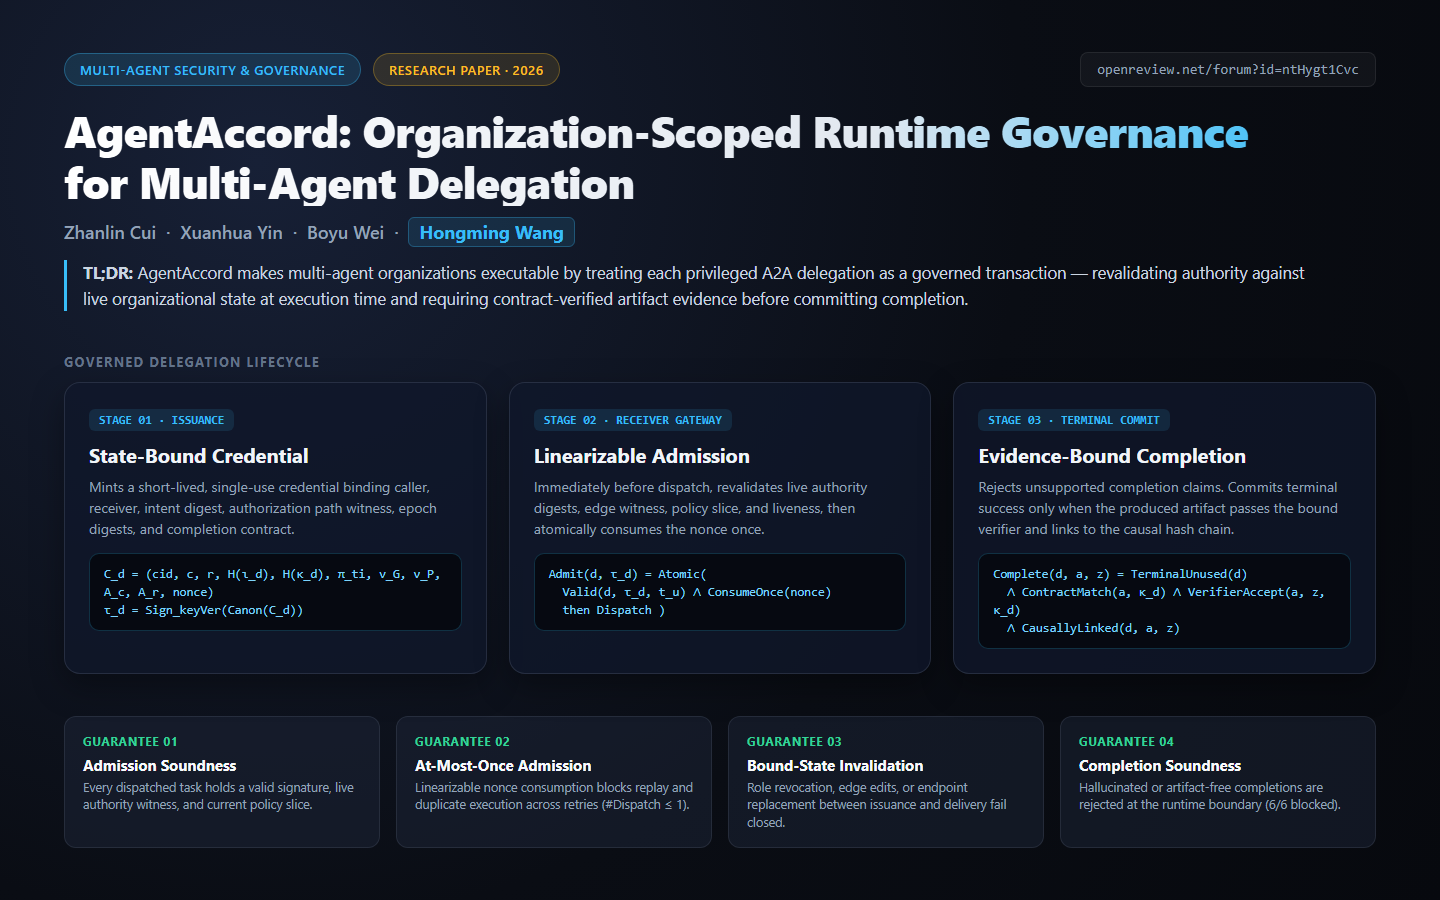
我与崔湛林(Zhanlin Cui)、Xuanhua Yin、Boyu Wei 联合撰写了 AgentAccord,通过将每一次特权委派视为受治理的事务(Governed Transaction),使多智能体组织真正具备可执行性与安全性。每次委派请求都携带一枚短期、单次使用的加密凭证,绑定调用方、接收方、意图摘要、运行时授权路径见证、当前权限状态纪元摘要以及完成合约。
在接收端派发执行前的瞬间,网关会重新校验实时组织权限状态并原子化消费单次 nonce;一旦期间发生角色撤销、拓扑边修改或端点替换,准入即刻安全拒绝(fail-closed)。终端状态仅在产出物通过绑定校验器验证后才会提交完成,并将授权、执行、恢复与完成全流程记录在因果关联的哈希链日志中。
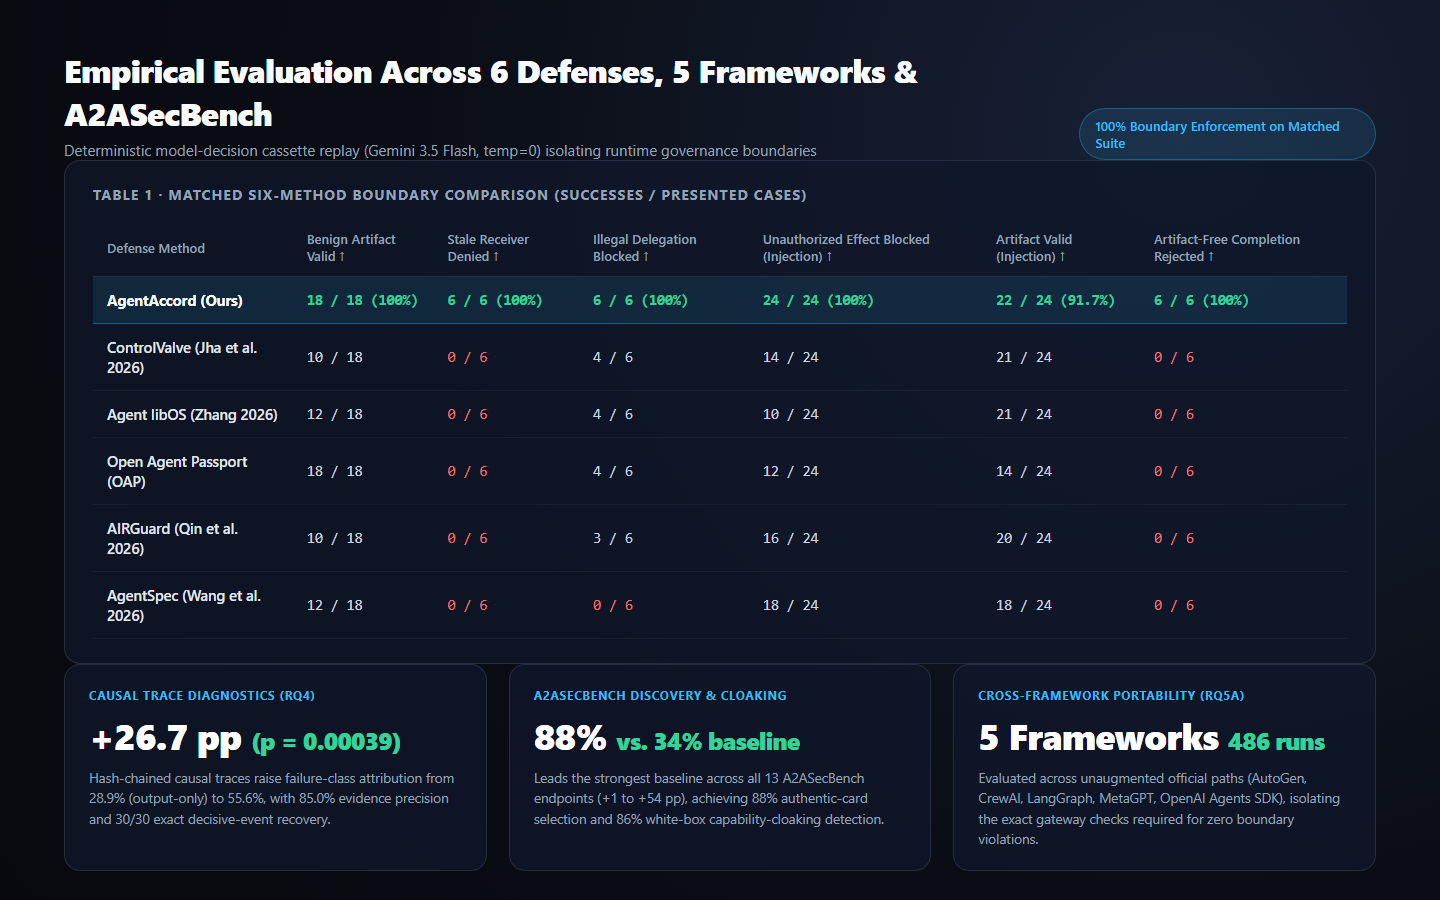
在六种标准化防御方案、五种主流原生框架路径(AutoGen、CrewAI、LangGraph、MetaGPT、OpenAI Agents SDK)以及 A2ASecBench 基准测试中,AgentAccord 是唯一在保持正常任务 100% 交付(18/18)的同时,100% 拦截过期接收端(6/6)、越权委派(6/6)、提示词注入下的未授权副作用(24/24)以及无产物虚假完成(6/6)的方案,并将故障归因准确率较仅靠输出证据提升了 26.7 个百分点。
核心功能
状态绑定的单次委派凭证
将调用方、接收方、意图摘要、授权路径见证、权限纪元与完成合约加密绑定至单次 nonce。
线性化接收端准入控制
在投递时刻实时重验权限摘要与策略切片,并原子化消费 nonce(#Dispatch <= 1),阻断重放与状态漂移攻击。
基于合约验证的完成完备性
将“准许执行”与“完成证明”解耦——除非绑定校验器验证产物合规,否则一律拒绝无产物的虚假完成声明。
哈希链因果审计追踪
将授权、执行、恢复与验证串联为防篡改因果图,使故障类型归因准确率提升 26.7 个百分点(30/30 精确还原关键事件)。
六种防御对比下零边界失守
在 18/18 正常任务完全通过的同时,实现 6/6 过期接收端、6/6 越权委派、24/24 注入副作用及 6/6 虚假完成的零失守拦截。
A2ASecBench 与五框架跨平台验证
在 A2ASecBench 全部 13 项指标上领先基线(真实 Agent Card 识别率达 88%,对比最强基线 34%),并通过 486 次跨框架实验验证。